解决方案 · 人工智能安全
人工智能安全体系
隐私保护与 AI 安全综合实训
方案概述
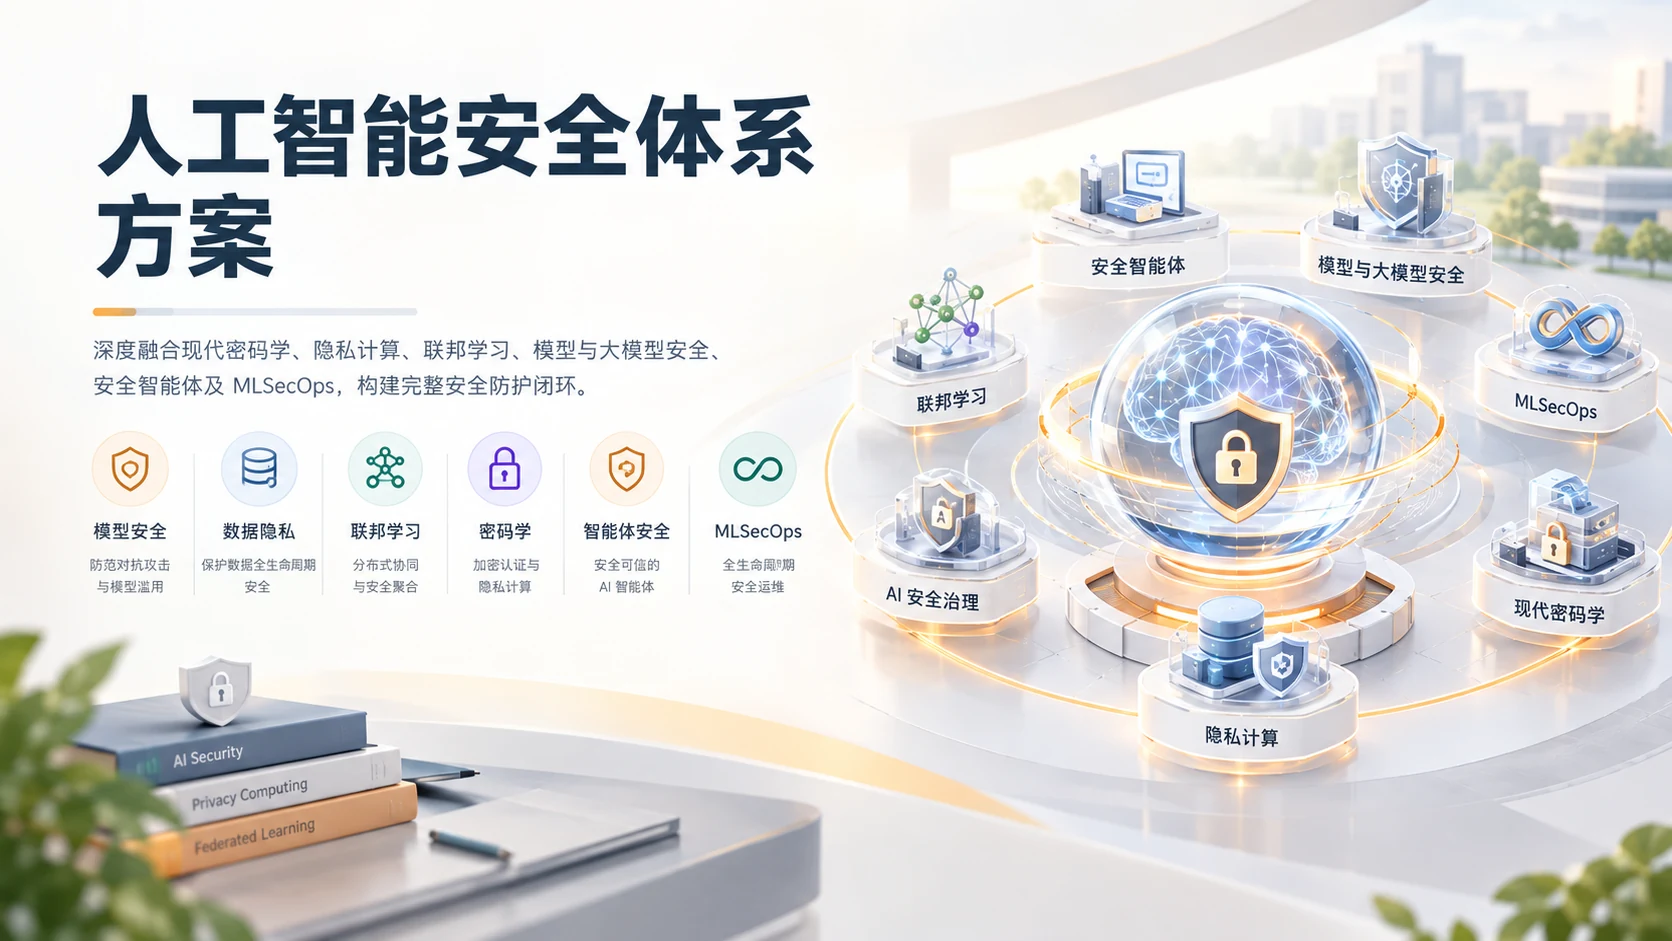
深度融合现代密码学、隐私计算、联邦学习、模型与大模型安全、安全智能体及 MLSecOps,构建完整安全防护闭环。
落地院校:高校人工智能安全相关专业 / 方向
6门前沿课程
60
个课程实验
152
总学时
2
门项目制实战
课程与实验资源
| 序号 | 课程 / 实验名称 | 实验手册 | 实验环境 | 实验代码 | 实验习题 |
|---|---|---|---|---|---|
| 01 | 《网络安全中的人工智能基础》 理论 6 + 实验 18 学时 · 9 个实验 | ||||
| 02 | 《现代密码学与隐私计算》 理论 6 + 实验 18 学时 · 9 个实验 | ||||
| 03 | 《联邦学习与分布式智能安全》 理论 6 + 实验 18 学时 · 9 个实验 | ||||
| 04 | 《人工智能系统安全与可信治理》 理论 6 + 实验 18 学时 · 9 个实验 | ||||
| 05 | 《人工智能驱动的网络攻防项目实践》 项目制 · 理论 4 + 实验 24 学时 · 12 个任务 | ||||
| 06 | 《隐私保护与人工智能安全综合项目》 项目制 · 理论 4 + 实验 24 学时 · 12 个任务 |
共 6 门课程 / 实验,均可直接进入容器化实验环境。
课程与实验清单
《网络安全中的人工智能基础》9 个实验展开 +收起 −
- 01AI 安全实验环境与数据认知
- 02网络安全数据预处理
- 03网络流量分类模型
- 04恶意 URL 与钓鱼内容识别
- 05安全日志异常检测
- 06神经网络安全检测模型
- 07本地 DeepSeek 部署
- 08DeepSeek API 与结构化输出
- 09本地安全知识助手
《现代密码学与隐私计算》9 个实验展开 +收起 −
- 01训练数据与模型文件加密
- 02哈希、HMAC 与模型完整性
- 03数字签名与可信模型发布
- 04基于秘密共享的安全求和
- 05私有集合求交
- 06同态加密基础计算
- 07密文状态下的简单模型推理
- 08差分隐私统计查询
- 09差分隐私模型训练
《联邦学习与分布式智能安全》9 个实验展开 +收起 −
- 01单机模拟联邦学习环境
- 02FedAvg 基线实验
- 03IID 与非 IID 数据划分
- 04客户端数量与通信轮次分析
- 05梯度或更新信息泄露演示
- 06恶意客户端模型投毒
- 07联邦后门攻击
- 08鲁棒聚合与隐私保护
- 09联邦遗忘与成员推理验证
《人工智能系统安全与可信治理》9 个实验展开 +收起 −
- 01AI 系统威胁建模
- 02对抗样本与规避攻击
- 03数据投毒与模型后门
- 04模型隐私攻击
- 05模型签名与供应链检查
- 06直接提示词注入测试
- 07间接提示词注入与 RAG 投毒
- 08智能体工具越权测试
- 09AI 安全发布门禁
《人工智能驱动的网络攻防项目实践》12 个实验展开 +收起 −
- 01项目启动与角色分工
- 02智慧校园靶场部署
- 03本地 DeepSeek 与安全智能体接入
- 04系统资产识别
- 05威胁建模与风险排序
- 06AI 辅助攻击面分析
- 07AI 辅助代码审计
- 08API 测试用例生成
- 09智能模糊测试
- 10漏洞验证与证据固化
- 11攻击链、修复与复测
- 12综合紫队演练与答辩
《隐私保护与人工智能安全综合项目》12 个实验展开 +收起 −
- 01项目启动与系统威胁建模
- 02多客户端数据构建
- 03FedAvg 基线系统
- 04非 IID 与通信效率分析
- 05秘密共享与安全聚合
- 06差分隐私联邦学习
- 07恶意客户端投毒
- 08联邦后门与鲁棒聚合
- 09梯度泄露与成员推理
- 10联邦遗忘与效果验证
- 11模型供应链、RAG 与智能体安全
- 12隐私保护 MLSecOps 紫队演练
方案要点
- 隐私计算
- 联邦学习安全
- 大模型与智能体安全
方案组成
课程体系:技术 + 攻防 + 治理
6 门课从技术筑基(AI 基础、密码学与隐私计算)到攻防实战(联邦学习安全、AI 驱动攻防)再到治理保障(系统安全与可信治理、隐私保护综合项目)。
实验资源:60 个实验任务
每门课都配「实验名称 + 主要任务」,从安全数据处理、传统模型到本地大模型与智能体安全,实验学时 120。
本地大模型与安全智能体
在 Ubuntu 上用 Ollama / llama.cpp 部署量化本地 DeepSeek,做 API 结构化输出、安全知识助手与工具网关。
智慧校园靶场
Docker Compose 部署 Web / API / 数据库 / 日志系统,支撑资产识别、攻击面分析、漏洞验证、修复复测与紫队演练。
核心能力
隐私保护与人工智能安全综合项目
打通密码学、隐私计算、联邦学习与模型安全等环节,检验综合实战能力。
人工智能驱动的网络攻防实践
以本地 DeepSeek + 安全智能体 + 智慧校园靶场为主线,沉浸式项目实操。
人工智能系统安全与可信治理
覆盖规避、完整性、隐私/知识产权及大模型/智能体威胁与工程化防御。
联邦学习与现代密码学
聚焦联邦学习安全挑战,以及认证加密、同态加密、差分隐私等关键技术。
实施步骤
1
需求调研与分析
梳理专业建设目标、现有课程与实验条件,明确建设范围。
2
方案设计与规划
输出平台、课程、实验与硬件配套的一体化实施方案。
3
环境部署与资源导入
完成平台部署、实验项目与课程资源导入。
4
师资培训与试运行
开展教师培训与小范围试运行,优化教学流程。
5
正式运行与持续优化
正式开课运行,并持续提供运维、竞赛与内容升级支持。
配套教材
- 《人工智能安全导论》
拟名 · 对应人工智能系统安全与可信治理
- 《现代密码学与隐私计算》
拟名 · 对应同名课程
- 《联邦学习与分布式智能安全》
拟名 · 对应同名课程
- 《隐私保护与 AI 安全综合实践》
拟名 · 对应同名项目制实践课